Una oleada de intrusiones ha afectado a supermercados y pequeños establecimientos de cinco países, provocando retiradas preventivas y pérdidas de alimentos. Los métodos presentan similitudes, pero todavía no se ha confirmado si responden a una misma operación ni quién los ha organizado.
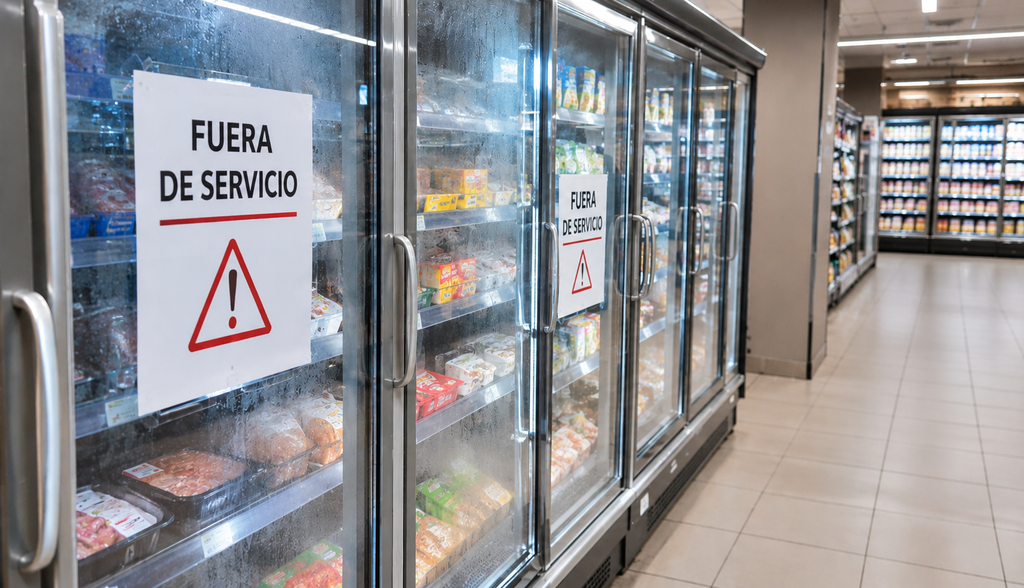
Los sistemas que mantienen refrigerados los alimentos se han convertido en objetivo de una oleada de ciberataques en Europa. Las intrusiones, detectadas durante la madrugada del domingo al lunes, han afectado a comercios de Bélgica, Luxemburgo, Suecia, Irlanda y Países Bajos. Los atacantes consiguieron acceder a distancia a equipos conectados a internet y alterar su funcionamiento, elevando las temperaturas o activando los ciclos de descongelación.
El alcance comunicado hasta ahora incluye alrededor de cuarenta supermercados Delhaize y quince Carrefour en Bélgica, trece establecimientos SuperValu en Irlanda y diecisiete negocios neerlandeses. También se han registrado incidencias en Suecia y Luxemburgo, aunque las empresas no han precisado el número total de tiendas afectadas. La factura económica de esta nueva oleada todavía no se ha cuantificado.
Un ataque remoto con consecuencias en la cadena alimentaria
Los efectos han ido más allá de una interrupción informática. En Bélgica, algunos comercios tuvieron que tirar productos por la pérdida de la cadena de frío, mientras otros trasladaron mercancías a camiones frigoríficos. En Irlanda se retiraron de la venta alimentos refrigerados y congelados de los supermercados afectados como medida preventiva.
En varios establecimientos belgas, los problemas comenzaron en torno a la medianoche. Algunos congeladores llegaron a registrar unos 15 grados centígrados. Responsables de tiendas explicaron a la radiotelevisión pública RTBF que las alarmas les avisaron durante la madrugada y que, al llegar a los locales, encontraron compresores parados y equipos expulsando aire caliente.
En Suecia, las cadenas Ica y Coop reconocieron incidencias. Coop indicó que la temperatura de algunos equipos llegó hasta los 50 grados. El Centro Nacional para la Seguridad Cibernética ha abierto una investigación. En Irlanda, el problema se relacionó con un modelo concreto de equipos de refrigeración instalado en trece supermercados SuperValu.
En Países Bajos, el proveedor Danfoss confirmó ataques contra diecisiete empresas, principalmente carnicerías y pequeños comercios. Uno de los almacenes afectados pasó de mantener sus congelados a 20 grados bajo cero a registrar 10 grados bajo cero.
Contraseñas predeterminadas y equipos expuestos a internet
Danfoss señaló que los sistemas afectados utilizaban contraseñas predeterminadas y estaban conectados a redes sin una protección adecuada. La empresa había advertido a sus clientes neerlandeses a mediados de octubre y les había recomendado desconectar los equipos de internet o limitar el acceso mediante redes seguras. Según su portavoz, la aplicación de esas medidas podría haber evitado los ataques.
Esta explicación apunta a vulnerabilidades en la protección de los equipos, pero no aclara quién aprovechó esas debilidades, desde dónde se realizaron las conexiones ni con qué objetivo. Tampoco demuestra que los incidentes registrados en los distintos países tengan un mismo origen.
Un precedente reciente en Francia
La nueva oleada llega apenas unas semanas después de un episodio de características similares en Francia. Durante la noche del 11 al 12 de octubre fueron atacados los sistemas de refrigeración de cientos de supermercados de cadenas como Intermarché, Coopérative U, Carrefour, Leclerc y Monoprix. La manipulación de los equipos obligó a destruir alimentos y, según la Fiscalía de París, también se produjeron conatos de incendio.
En aquel caso, algunos frigoríficos llegaron a alcanzar los 50 grados durante seis horas. El presidente de Intermarché calculó que las pérdidas para el conjunto del sector podían ascender a decenas de millones de euros en una sola jornada.
La proximidad temporal y las similitudes en el método hacen inevitable preguntarse si existe una conexión entre los ataques de Francia y los detectados ahora en otros cinco países. Sin embargo, los datos conocidos no permiten establecer ese vínculo. Tampoco hay pruebas que relacionen estos incidentes con otro problema informático sufrido en octubre por la cadena neerlandesa Albert Heijn, que afectó al abastecimiento y a los pedidos por internet.
¿Quién gana con estos ataques?
La pregunta sobre quién está detrás sigue abierta. La información difundida hasta ahora no atribuye los ataques a ningún grupo, organización o Estado, ni aporta indicios concluyentes sobre una motivación económica, política o de sabotaje. La coincidencia de técnicas y objetivos merece ser investigada, pero no basta por sí sola para señalar a un responsable.
Las investigaciones deberán determinar si se trata de una campaña coordinada, de acciones independientes que explotan fallos de seguridad similares o de una combinación de ambas posibilidades. También tendrán que aclarar cómo se obtuvo el acceso remoto, qué sistemas fueron comprometidos y si los responsables buscaban provocar pérdidas económicas, generar alarma o demostrar la vulnerabilidad de infraestructuras comerciales esenciales.
Mientras no haya respuestas, el episodio deja una advertencia para el sector: la seguridad de los sistemas conectados que regulan la conservación de alimentos ya no es solo una cuestión técnica. Un acceso informático no autorizado puede terminar afectando a la cadena de suministro, al negocio de los comercios y a la seguridad de los productos que llegan al consumidor.